
Elke dag kunnen aantonen wat er draait en wie erbij kan.
Je bent aanspreekbaar op alle software die er draait, en volgens Gartner kent een organisatie er gemiddeld veertig procent van. ISO 27001, de AVG en de Cyberbeveiligingswet vragen dat je kunt aantonen wat er draait en wie erbij kan. Mapit houdt dat dagelijks bij, zodat je het bij een audit exporteert in plaats van opbouwt.
Gartner, Magic Quadrant for SaaS Management Platforms, 18 juni 2026.
Wat Mapit je als Compliance oplevert
Een overzicht dat niet veroudert
Een auditor vraagt niet of je een lijst hébt, maar hoe een app die Marketing zelf aanschaft erin terechtkomt. Mapit scant dagelijks, dus nieuwe apps en nieuwe gebruikers verschijnen vanzelf. Je hoeft niemand te mailen met de vraag of het nog klopt.
Per app wie erbij kan, en of er gebruik is
Dat is de eerste vraag in de auditruimte. Je ziet per app direct wie toegang heeft. Na dertig dagen verbreekt Mapit de koppeling tussen gebruiker en app, en wie de app nog gebruikt, logt gewoon opnieuw in. Komt die login er in de dertig dagen daarna niet, dan markeert Mapit iemand als inactief. Na ongeveer twee maanden weet je dus wie er toegang heeft zonder die te gebruiken, en die toegang trek je in voordat iemand ernaar vraagt.
Een budgetowner en een gatekeeper per app
Zonder aanspreekpunt blijft een vraag liggen. De budgetowner bepaalt of de app nog nodig is voor zijn eigen team. De gatekeeper beslist per gebruiker of iemand de bestaande toegang houdt of dat die eraf gaat. Zegt de ene afdeling op, dan ziet de gatekeeper wie de app verder nog gebruikt. Dat is wat een auditor bij toegangsbeheer wil zien.
Wie er nog toegang heeft, en het bewijs dat die eraf ging
Mapit laat zien wie er nog toegang heeft, ook wie de organisatie al verlaten heeft. Trek je die in, dan ligt per medewerker vast wanneer dat gebeurde. Dat is het bewijs waar Annex A 5.11 van ISO 27001 om vraagt. Zie ook Offboarding.
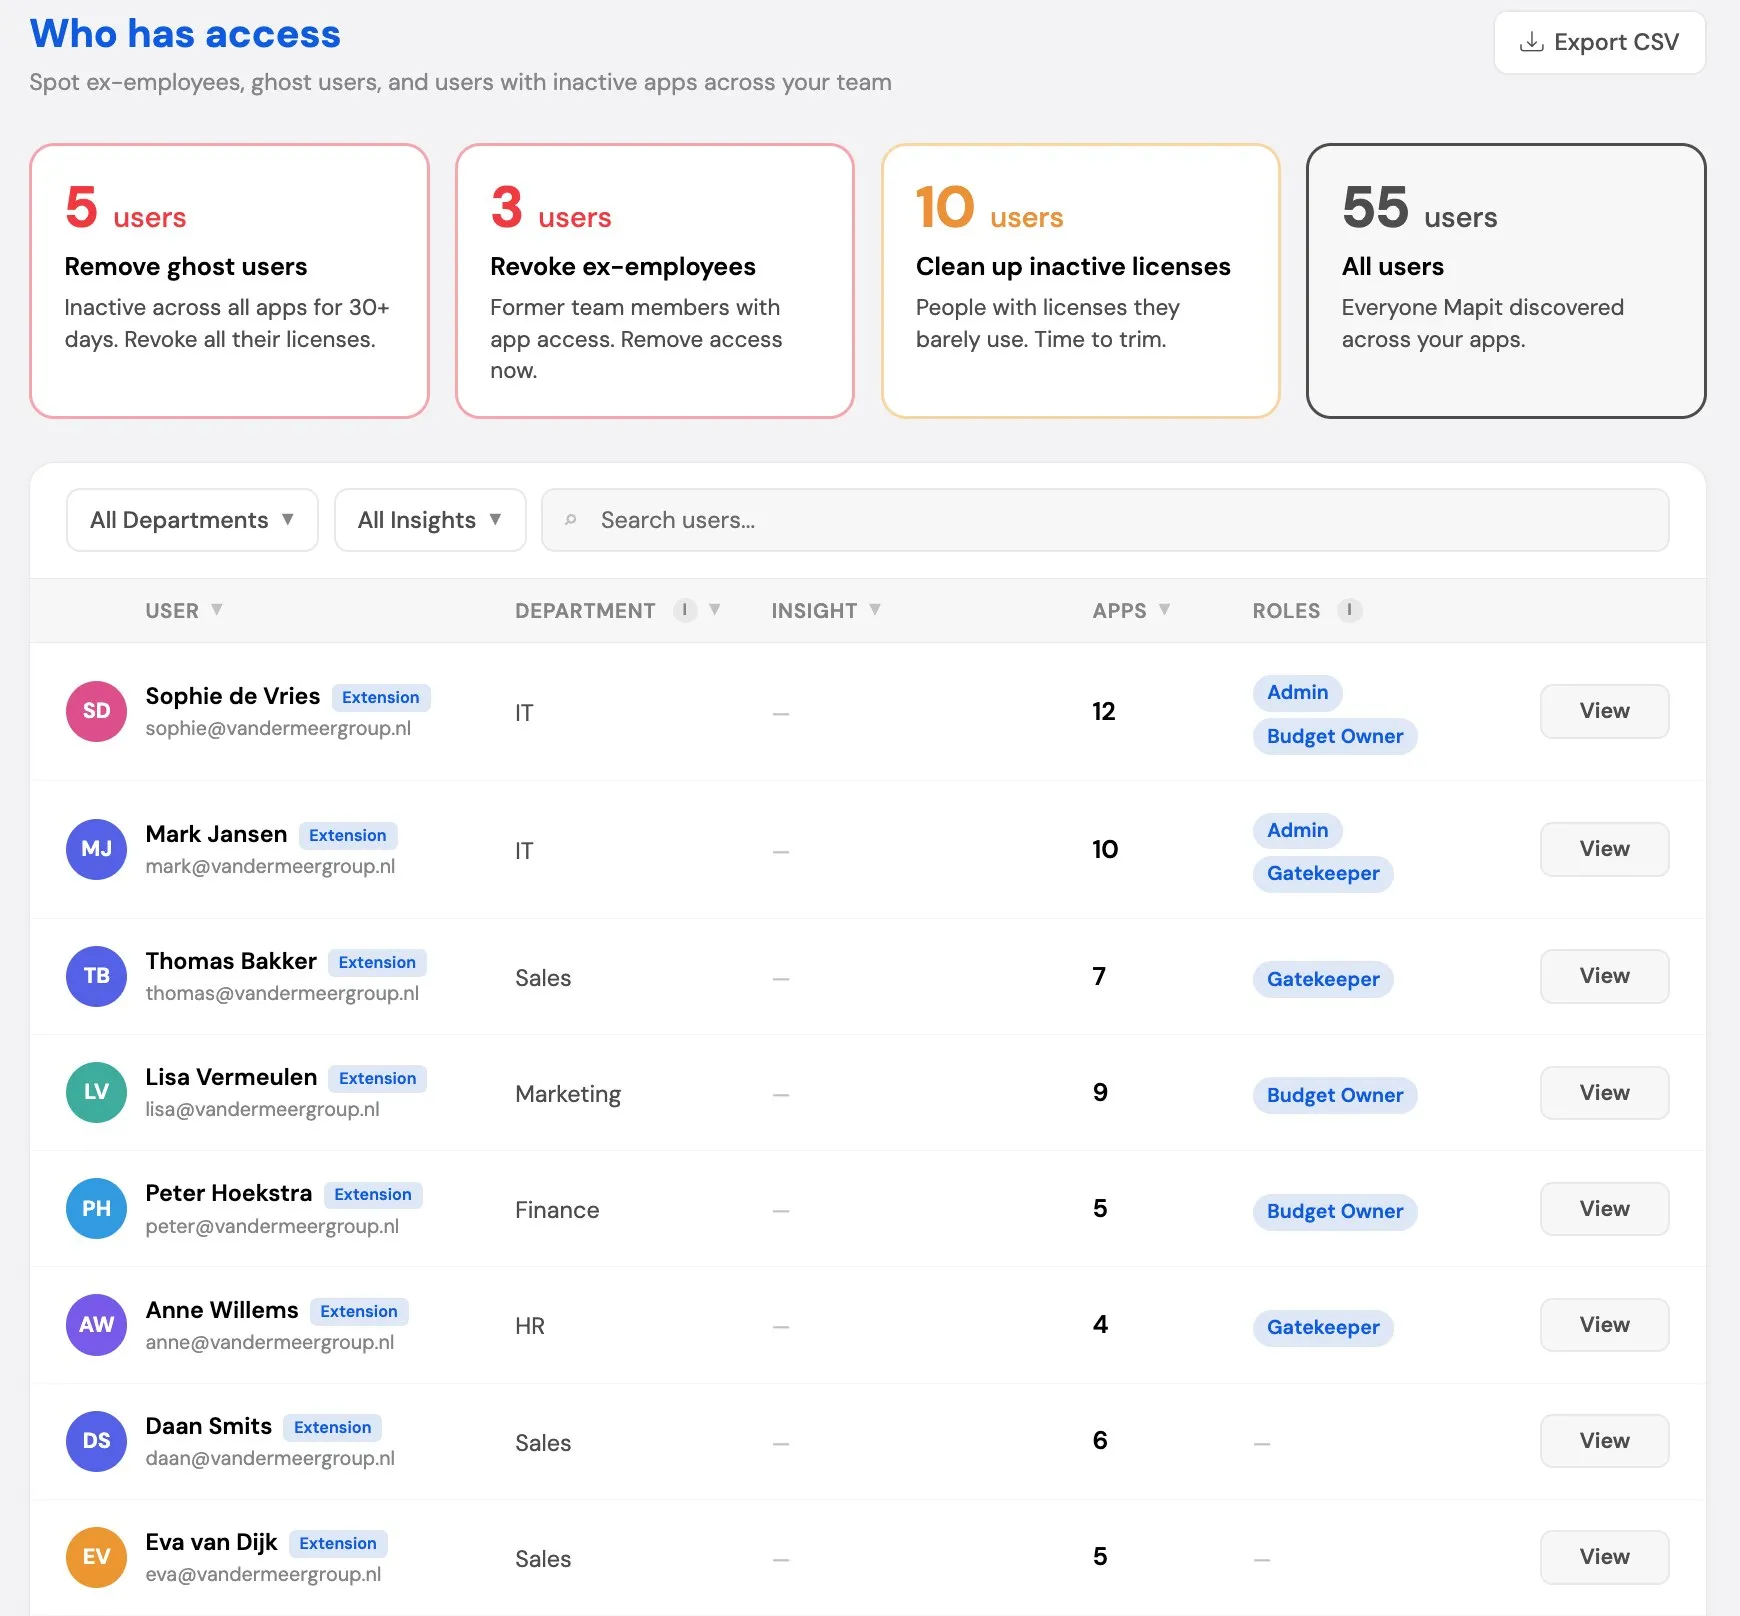
Waar je mee begint: SaaS-register. Ook relevant: Shadow IT en Offboarding.
Koppelen en klaar: één koppeling met Google Workspace of Microsoft 365 plus een browserextensie, geen IT-project. Het overzicht blijft kloppen zonder dat iemand het bijhoudt. Geen lijstjes, geen creditcardafschriften, geen finance-admin, geen uitzoekwerk.
Klaar voor de audit, zonder een project te hoeven starten.
De compliance-functies zitten in Complete.
Veelgestelde vragen
Wat vraagt een auditor als eerste?
Niet of je een lijst hébt, maar hoe je zorgt dat hij klopt. Een gangbare vraag is hoe een app die Marketing zelf aanschaft in je assetregister terechtkomt. Mapit vindt die app via de werkomgeving of de browserextensie en zet hem in dezelfde lijst, met wie er toegang toe heeft.
Voor welke normen is dit bruikbaar?
Voor het SaaS- en toegangsdeel van ISO 27001 (Annex A 5.9 voor de assetinventaris en A 5.11 voor toegang bij vertrek), artikel 30 van de AVG en het assetbeheer onder de Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2 die sinds 15 augustus 2026 geldt.
Wat levert dit voor ons verwerkingsregister?
Het deel over apps en toegang, dagelijks bijgewerkt en met eigenaren erbij. In de praktijk is dat het stuk dat het meeste zoekwerk kost, want het verandert elke week. Het verwerkingsdoel, de categorieën betrokkenen, de bewaartermijn en de doorgifte vul je aan vanuit je eigen beleid.
Wat ziet Mapit van onze data?
We kijken alleen naar metadata, niet in de apps zelf, en we hosten je data in Nederland. Dus: welke apps er draaien, wie toegang heeft en of er gebruik is, niet de inhoud van apps, bestanden of berichten. Dat is een bewuste keuze, want een tool die in je documenten kijkt om je compliance te regelen levert een nieuw probleem op.
Werkt dit naast onze GRC-tool?
Ja. Mapit is de bron die je register compleet houdt: de apps en de toegang komen uit de koppeling en blijven bijgewerkt, en je exporteert ze als input voor het systeem dat je al gebruikt. Een directe koppeling tussen beide is er niet.
Wie beheert het register?
Daar is een eigen rol voor: de compliance officer beheert het register en krijgt een melding zodra iemand vertrekt. De beheerder van het account kan er ook bij. Zie SaaS-register voor wat je per app vastlegt.
Hoe lever je het bewijs aan?
Als export op naam van je eigen organisatie. Meekijken in het scherm van een leverancier telt bij een audit niet. Het app- en gebruikersoverzicht exporteer je als CSV, en per vertrokken medewerker download je een offboardingrapport als pdf of CSV, met de datum waarop de toegang is ingetrokken.