
Laat op ieder moment een actueel SaaS-register zien.
De auditvraag komt altijd op een moment dat het niet uitkomt, en je vorige inventarisatie is van maanden geleden. Dan begint het rondvragen: draait deze app nog, wie kan erbij, wie gaat erover. Mapit houdt dat register dagelijks bij, klaar om te exporteren.
Wat een SaaS-register met Mapit oplevert
Een SaaS-register dat niet veroudert
Een SaaS-register opstellen kost weken, en de dag erna klopt het al niet meer. Bijhouden lukt niemand naast het gewone werk. In Mapit staat elke app met zijn gebruikers dagelijks bijgewerkt, zonder dat je iemand hoeft te mailen.
Per app vastleggen wat je register nodig heeft
Je begint niet bij een leeg formulier, maar bij de apps die echt in gebruik zijn. Per app leg je vast of er persoonsgegevens in staan, wat de status van de verwerkersovereenkomst is en waar de data staat. Mapit doet een voorstel, jij bevestigt. Deze functie zit in Mapit Complete.
Per app een budgetowner en een gatekeeper
Zonder aanspreekpunt weet je niet waar je met een vraag over een app heen moet. Nu wijs je per app twee rollen aan: een budgetowner die bepaalt of de app nog nodig is voor zijn team, en een gatekeeper die per gebruiker beslist of iemand de bestaande toegang houdt of dat die eraf gaat.
Bewijs dat de toegang is ingetrokken
Een auditor wil niet horen dat het geregeld is, hij wil zien wanneer het is gebeurd. Nu blijven ex-medewerkers na hun vertrek in het overzicht staan, met de datum waarop hun toegang is ingetrokken, zie Offboarding.
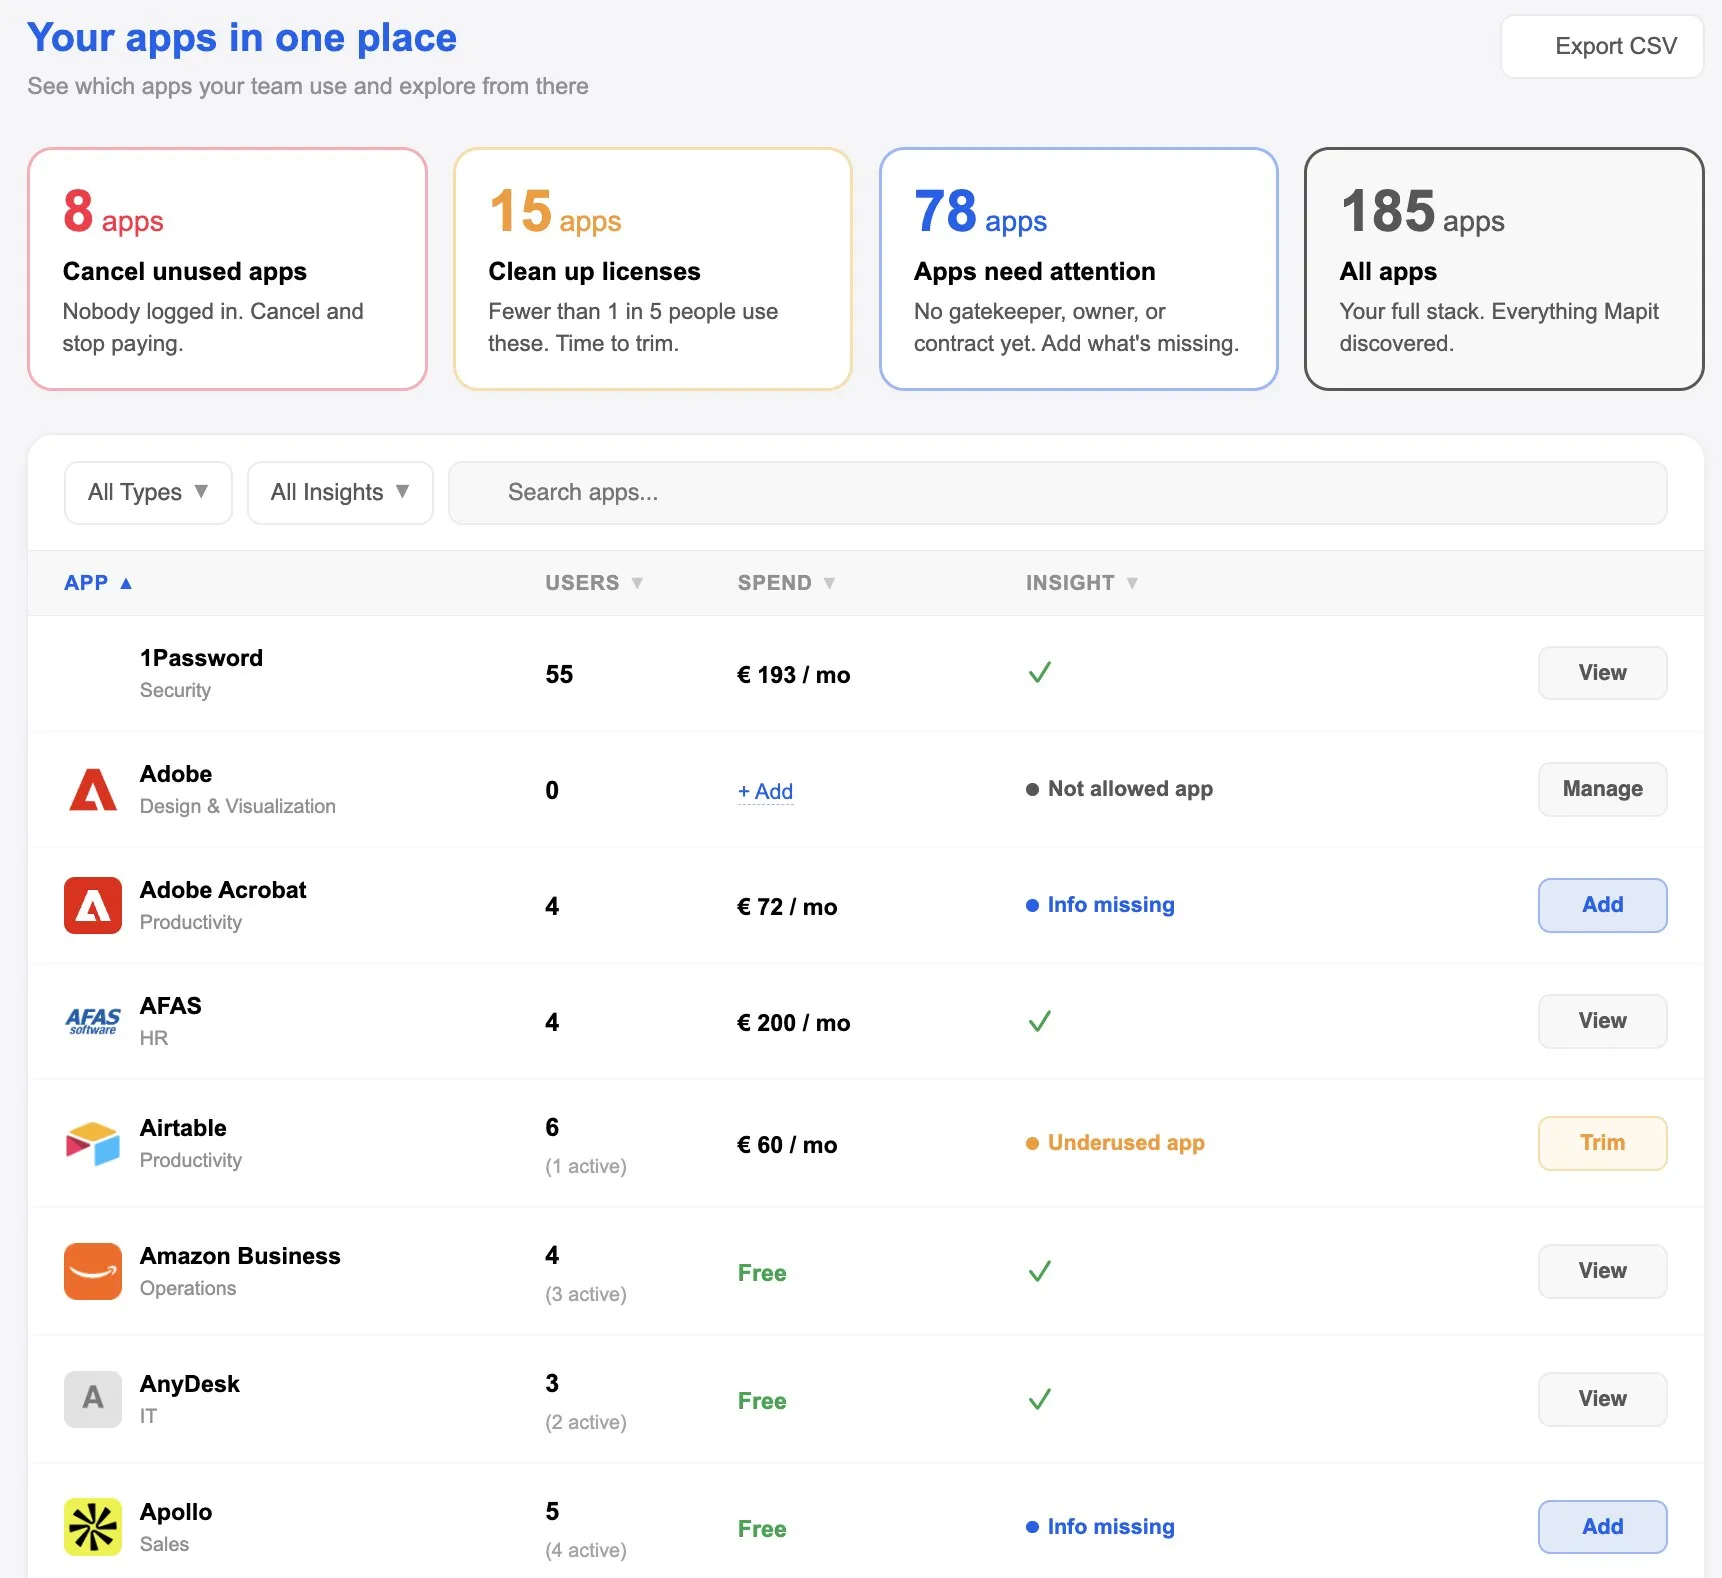
Koppelen en klaar: één koppeling met Google Workspace of Microsoft 365 plus een browserextensie, geen IT-project. Het overzicht blijft kloppen zonder dat iemand het bijhoudt. Geen lijstjes, geen creditcardafschriften, geen finance-admin, geen uitzoekwerk.
Exporteer je register op de dag dat het gevraagd wordt.
Veelgestelde vragen
Wat vraagt een auditor precies?
Niet of je een lijst hebt, maar hoe je zorgt dat hij klopt. Een auditor vraagt bijvoorbeeld hoe een app die Marketing zelf aanschaft in je assetregister terechtkomt. Daar wil hij een werkend proces horen, geen momentopname.
Wat lever je aan bij een audit?
Een export van je app- en gebruikersoverzicht: welke apps draaien er, wie heeft toegang en wie de budgetowner en de gatekeeper zijn. Die export is een bestand van je eigen organisatie, en dat is wat een auditor wil zien.
Voor welke normen helpt dit?
Bij ISO 27001 gaat het om Annex A 5.9, de assetinventaris. Bij de AVG om artikel 30, het verwerkingsregister. En bij de Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2 die sinds 15 augustus 2026 geldt, om assetbeheer. Voor alle drie levert Mapit hetzelfde deel: welke apps draaien er en wie heeft toegang.
Hoe toon je aan dat toegang bij vertrek is ingetrokken?
In de activity log per medewerker staat het hele proces, van het moment dat de offboarding start tot en met het opzeggen van de licentie, met per stap de datum. Die log exporteer je mee als bewijs.
Wat levert dit voor ons verwerkingsregister?
De basis: welke apps draaien er, wie kan erbij en wie gaat erover, dagelijks bijgewerkt. Je exporteert het als bestand, per verwerkingsactiviteit de apps, om naast je eigen register te leggen. Dat register blijft van jou en hoort ook buiten Mapit te bestaan. Het doel van een verwerking, de bewaartermijnen en je beveiligingsmaatregelen vul je zelf aan; wat er verder in hoort, legt de Autoriteit Persoonsgegevens uit in het stappenplan AVG.
Wat vult Mapit zelf in, en wat doe jij?
Mapit doet per app een voorstel voor de persoonsgegevens, de datalocatie en het doorgiftemechanisme; jij bevestigt het of past het aan. De status van de verwerkersovereenkomst houd je per app bij, met de datum erbij. Wat er precies aan persoonsgegevens in een app staat, kan Mapit niet zien. Dat weet jij.
Zit dit in elk pakket?
De compliance-functies zitten in Mapit Complete. Starter laat zien welke apps er draaien, wie toegang heeft en of er gebruik is.
Wat ziet Mapit van onze data?
We kijken alleen naar metadata, niet in de apps zelf, en we hosten je data in Nederland. Dus: welke apps er draaien, wie toegang heeft en of er gebruik is, niet de inhoud van apps of bestanden.