
Zie welke apps er draaien, ook die niemand heeft aangemeld.
Shadow IT groeit sneller dan je het kunt bijhouden. Organisaties kennen gemiddeld veertig procent van hun apps, zegt Gartner. De rest draait in de werkomgeving zonder dat iemand ernaar kijkt, of op een werkmail met een eigen wachtwoord. Mapit ontdekt ze voordat ze een risico worden.
Gartner, Magic Quadrant for SaaS Management Platforms, 18 juni 2026.
Hoe apps binnenkomen zonder besluit, en wat je eraan doet met Mapit
Een team regelde zelf een tool
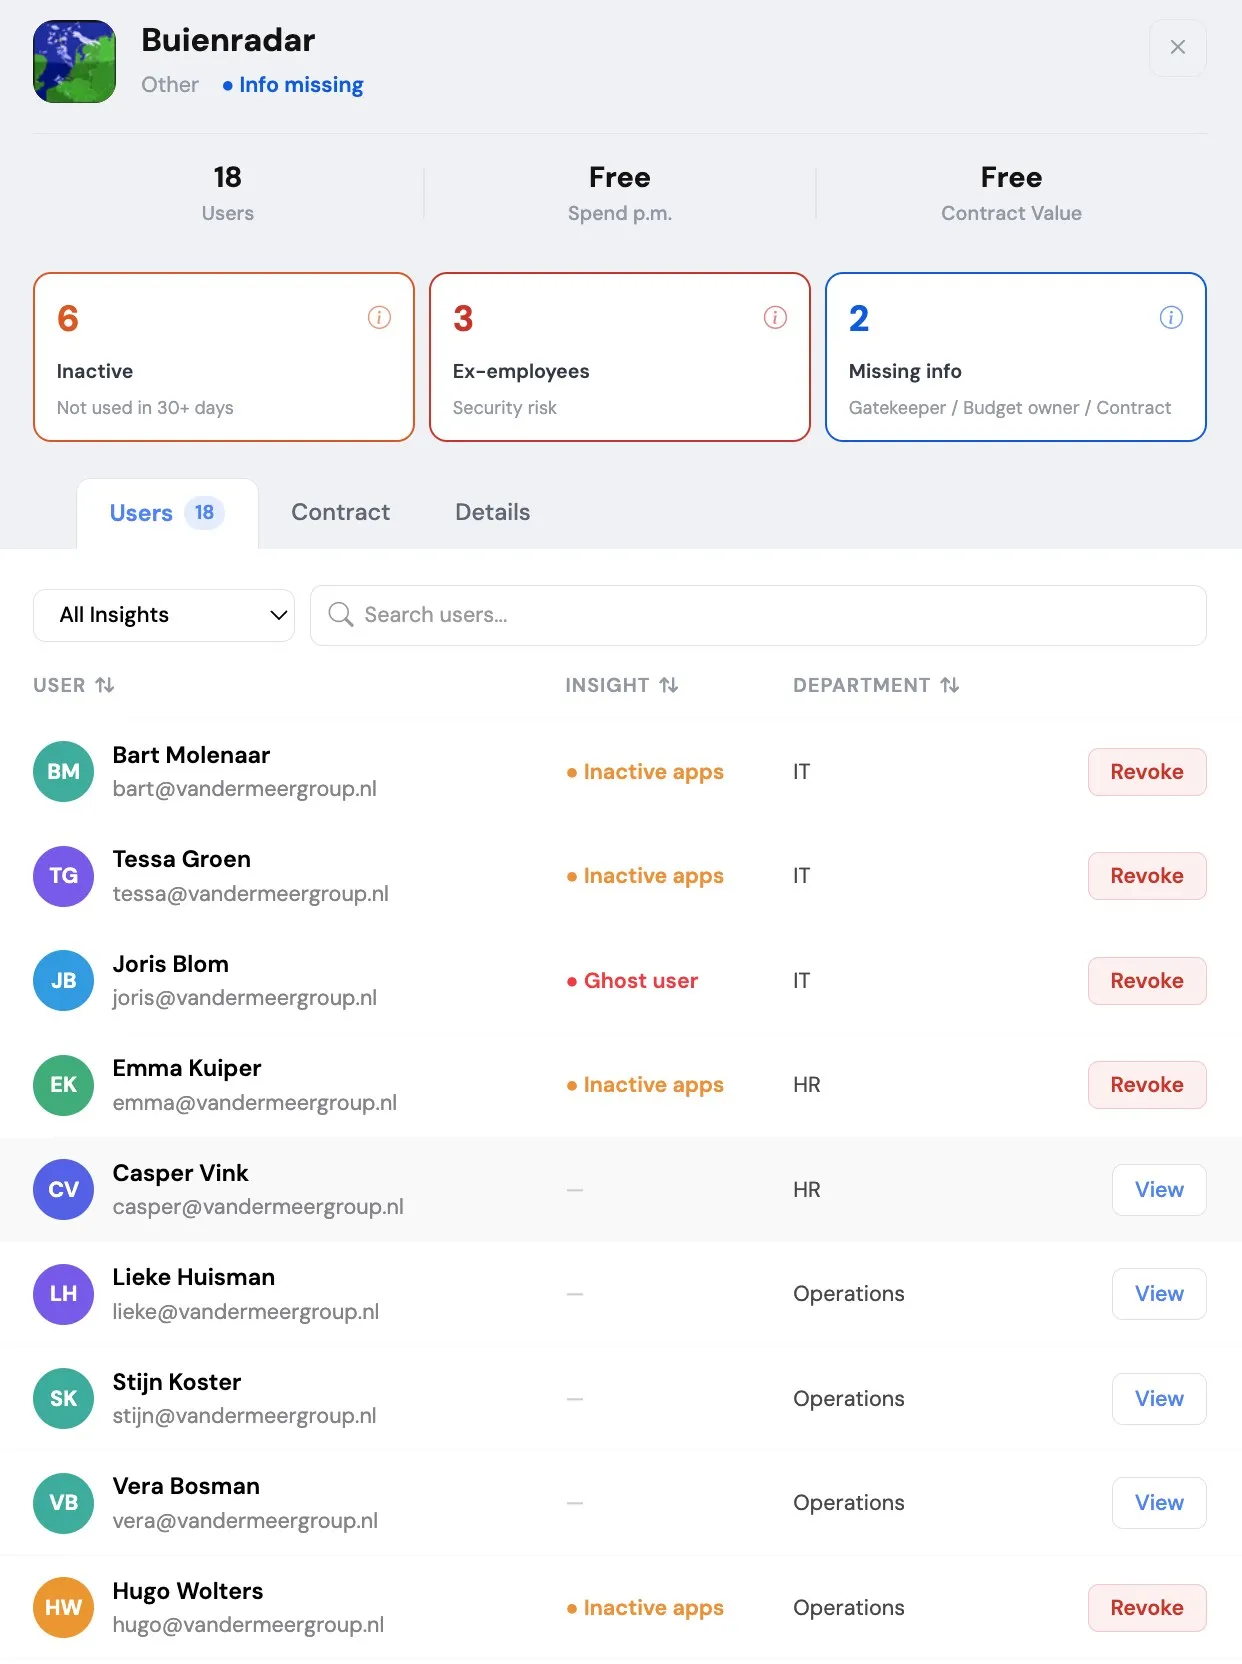
Iets moest af en het team koos zelf een app uit, betaald met een afdelingskaart. Geen kwade opzet, alleen niemand die het ergens vastlegde. In Mapit staat die app gewoon in de lijst, met wie er toegang toe heeft.
Ingelogd met het werkaccount, langs niemand gegaan
Wie met Google of Microsoft inlogt, laat een spoor achter in de werkomgeving. Dat spoor stond er altijd al, maar niemand had de tijd om het na te lopen. Nu komt zo’n app vanzelf in het overzicht en bepaal je of hij blijft.
Een app waar niemand over gaat
Zonder budgetowner en gatekeeper kan niemand zeggen of de app mag blijven, wie hem betaalt of wat erin staat. Bij een audit is dat precies de app waar je op vastloopt. Nu wijs je ze allebei aan: de budgetowner voor de vraag of zijn team de app nodig heeft, de gatekeeper voor de app zelf.
Toegang van iemand die allang weg is
Een ex-collega die nog in een app kan, kan ook bij de gegevens die erin staan. Hier is de app wel bekend, alleen het account had dicht gemoeten. Die toegang trek je in, zie Offboarding.
Ontdek shadow IT en beperk het risico.
Veelgestelde vragen
Waarom ontstaat shadow IT?
In veel bedrijven kunnen mensen en teams zelf aanschaffen, omdat het sneller gaat dan via IT of omdat er nog geen proces voor is. Snel aangeschaft, maar lastig te volgen.
Hoe ontdekt Mapit apps?
Uit twee bronnen tegelijk. De koppeling met Google Workspace of Microsoft 365 leest de inlogregistraties die je werkomgeving al bijhoudt, dus elke app waar iemand met zijn werkaccount op inlogt komt in beeld. De browserextensie vult aan waar mensen met een eigen wachtwoord inloggen.
Wat ziet de browserextensie wel en niet?
De extensie let alleen op werk-logins: welke app en welke gebruiker. Persoonlijk browsen en logins met een privé-adres negeert hij. Hij kan geen bestanden lezen, geen mail of agenda inzien en niets aanpassen. Hij kijkt mee, hij doet niets.
Krijg ik het te zien als er een nieuwe app bijkomt?
Mapit scant dagelijks en pikt nieuwe apps vanzelf op. Ze komen in het overzicht te staan als nieuw ontdekt, zodat je ziet wat er sinds de vorige keer bij is gekomen.
Wat kun je doen met een app die je niet kent?
Je wijst er een gatekeeper aan die uitzoekt wat de app is en of hij veilig is, en een budgetowner die bepaalt of zijn team hem nodig heeft. Daarna beslis je of de app is toegestaan of niet. Is hij niet toegestaan, dan trek je eerst de toegang in en zeg je de app daarna op bij de leverancier. Daarna verwijder je de app of zet je hem op niet toegestaan. Gaat iemand hem toch weer gebruiken, dan haalt de volgende scan hem opnieuw op en zie je meteen wie het is.
Wij zien dit toch al in onze SSO-logs?
Die vullen elkaar aan. Een SSO-log laat zien wie inlogt op de apps die aan je inlogsysteem gekoppeld zijn. Mapit laat zien welke apps er draaien, ook die met een eigen wachtwoord buiten SSO om, en hoeveel mensen ze nog openen. Een log gaat over toegang, Mapit over wat er in gebruik is.